能力与掌控,贯穿每一层。
01 智能体对话
向事实来源提问。
由人或智能体提出问题。在读取任何内容之前,先按提问者的身份检查访问权限。回答会标明出处,并说明每条事实的确定程度。
- 可用Cortex、带有历史记录的目录图谱,以及事实上的七种证据状态。
- 设计目标针对每个调用方,在文档与工单、文档与工单连接器、Cortex 内的回答以及审批操作中检查访问权限。
使用虚构公司的示例。并非真实客户,也不是真实数据。
/ask超过阈值的欧盟退款由谁审批?本季度是否有变化?
我会先确认您有权查看的内容,再根据企业图谱和政策库作答。
- 已检查身份与访问权限您可查看 4 个来源中的 3 个设计目标
- 已读取企业图谱:负责人、系统、历史记录负责人与汇报关系设计目标
- 已调取政策文件已验证 · 退款政策 v4设计目标
- 已交叉核对工单历史已佐证 · 3 张工单设计目标
- 已标记一条过时事实已过时 · 41 天可用
回答
超过阈值的欧盟客户退款,需经财务运营部审批 [1]。政策负责人是财务运营负责人 Maria Lind [2]。该阈值是本季度新增的 [3],最近三张退款工单均已遵循 [4]。政策中指定的备用审批人 Tom Berg 已于 41 天前离职 [5]。
- [1]退款政策 v4 已验证
- [2]企业图谱:汇报关系 已观察
- [3]政策版本历史 推断
- [4]工单历史 已佐证
- [5]目录:账户已停用 已过时
已检查的来源
- 目录可读取
- 政策库可读取
- 工单系统可读取
- 人事记录无权访问
一条事实为何已过时
目录显示,备用审批人的账户已于 41 天前停用,但政策中仍写着他的名字。
可用需要更换备用审批人。要我请 Maria Lind 更新政策吗?
设计目标/ask在分派工单 FIN-2231 之前:超过阈值的欧盟退款由谁审批?
我会先确认该智能体的身份可读取哪些内容,再根据事实来源作答。
- 已检查智能体的身份与权限范围已限定在智能体权限内:4 个来源中的 2 个设计目标
- 已读取企业图谱:负责人、系统、历史记录仅显示角色,姓名已隐去设计目标
- 已调取政策文件已验证 · 退款政策 v4设计目标
- 已交叉核对工单历史超出该智能体的权限范围设计目标
- 已标记一条过时事实已过时 · 41 天可用
回答
超过阈值的欧盟客户退款,需经财务运营部审批 [1]。请将工单分派给财务运营审批组 [2]。指定的备用审批人已不在职 [3],因此分派到审批组队列最为稳妥。
- [1]退款政策 v4 已验证
- [2]企业图谱:按角色,而非按个人 已观察
- [3]目录:账户已停用 已过时
已检查的来源
- 目录可读取
- 政策库可读取
- 工单系统无权访问
- 人事记录无权访问
一条事实为何已过时
目录显示,备用审批人的账户已于 41 天前停用,但政策中仍写着他的名字。
可用将 FIN-2231 分派到财务运营审批队列?
设计目标01 Inference
所有模型,一个入口。
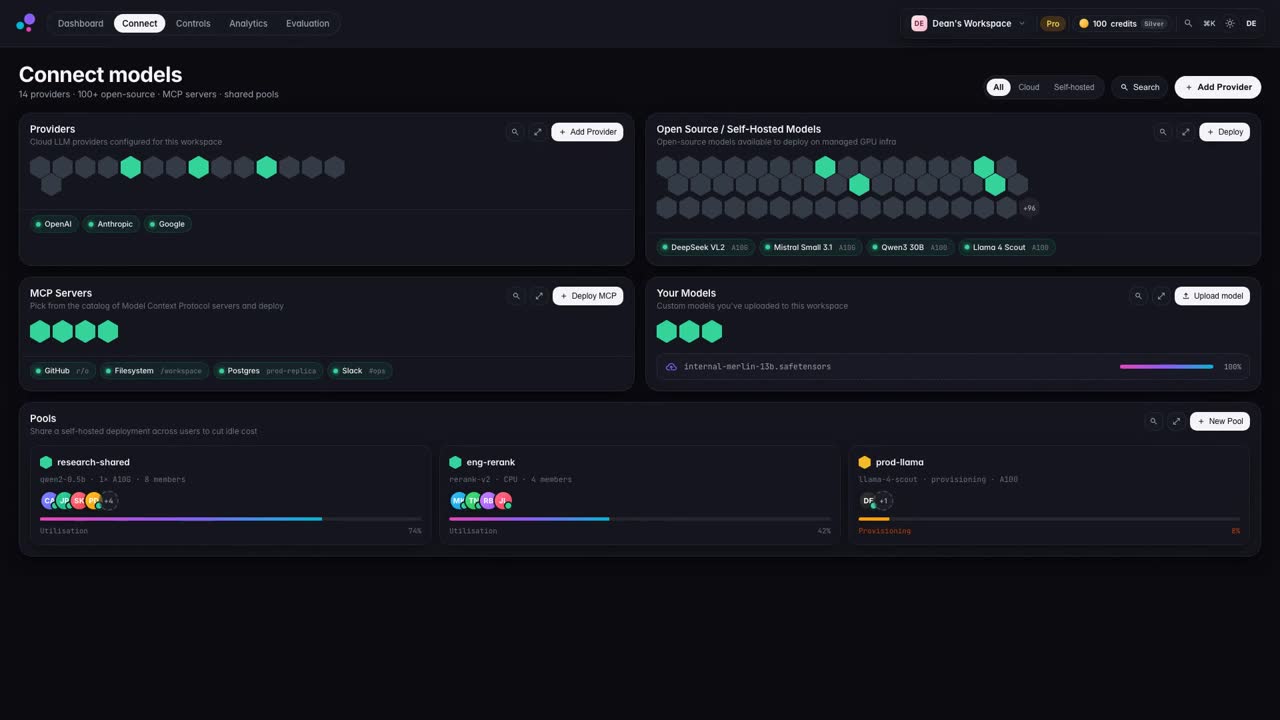
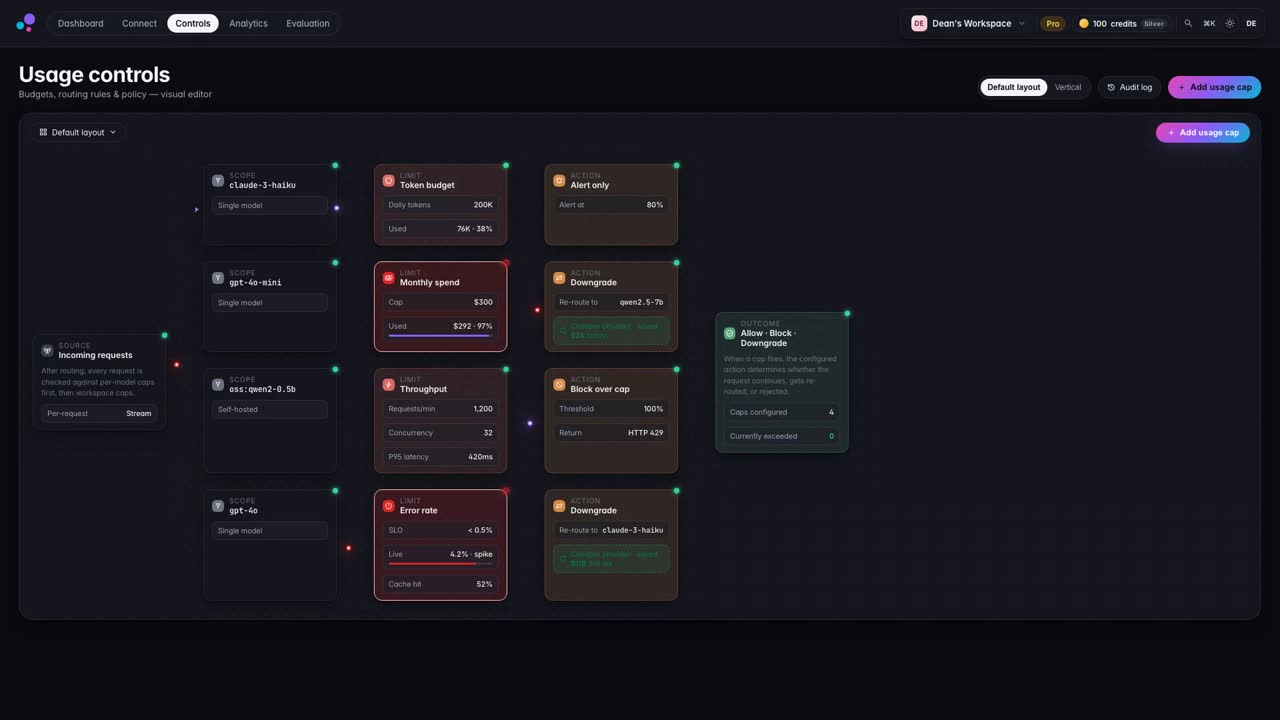
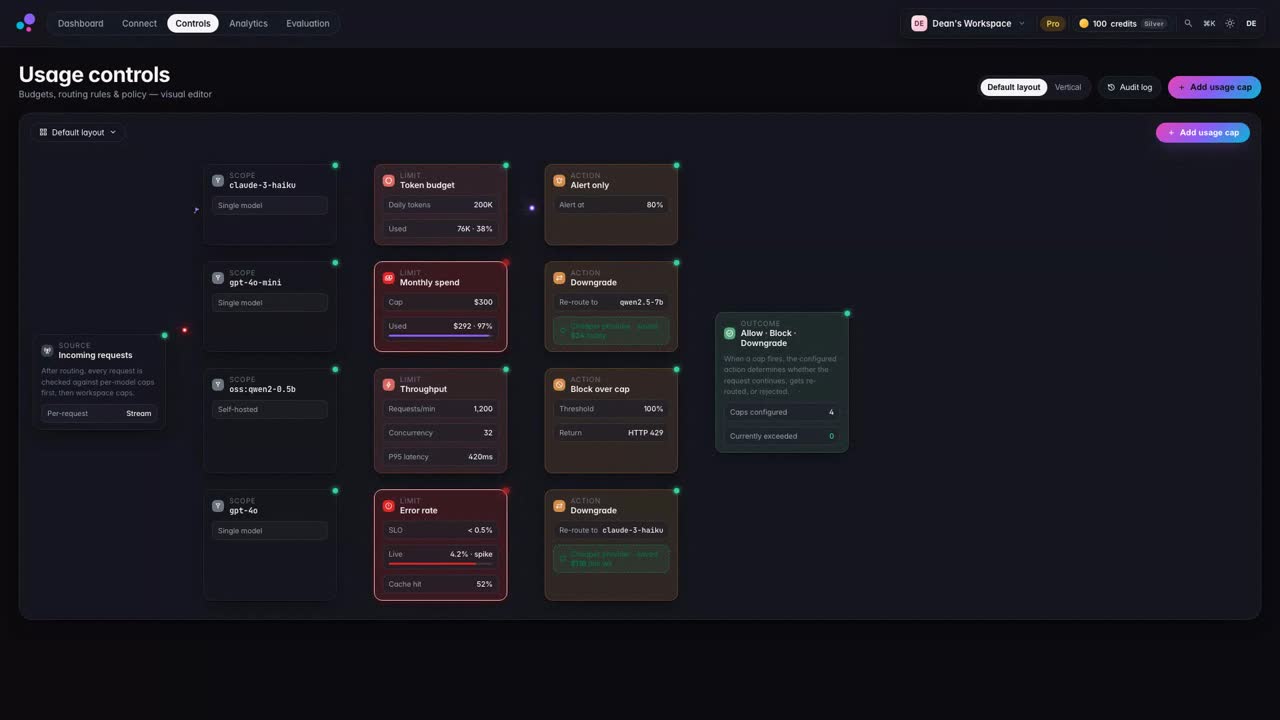
Connect 在 50 多家模型提供商前提供一个受治理的 API。它会路由每个请求,在提供商宕机时自动故障切换,并将支出控制在您设定的上限内。
- 按工作区设置路由规则可用
- 跨提供商故障切换可用
- 用量上限与审计事件可用
- 在您的基础设施上运行开放权重模型设计目标
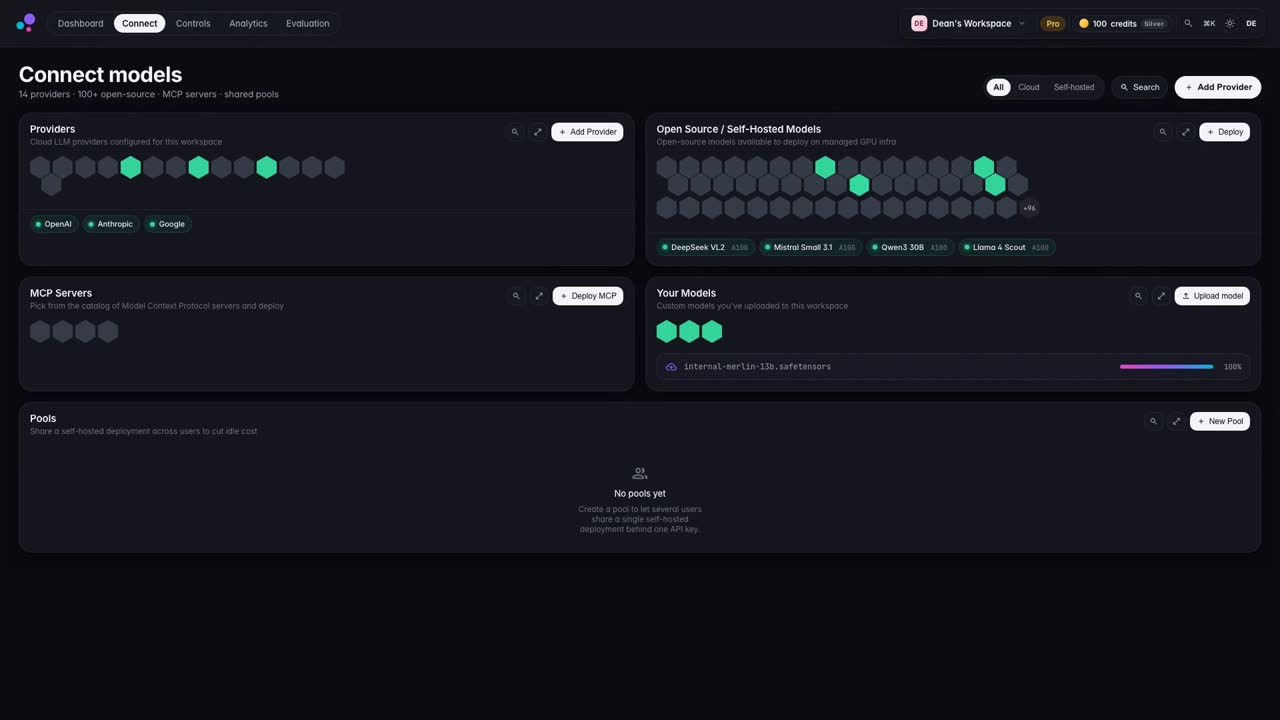
[ 02.A ] Connect,模型与提供商。取自 Connect 预告片的画面
02 Compute
在您的规则指定之处运行 AI。
从互联云开始,客户数据存放在 AWS eu-west-1。专属、私有、混合和物理隔离部署均为设计目标,并与您共同确定范围。
- 互联云,欧盟区域可用
- 专属云与 GPU 算力设计目标
- 私有、混合与物理隔离设计目标
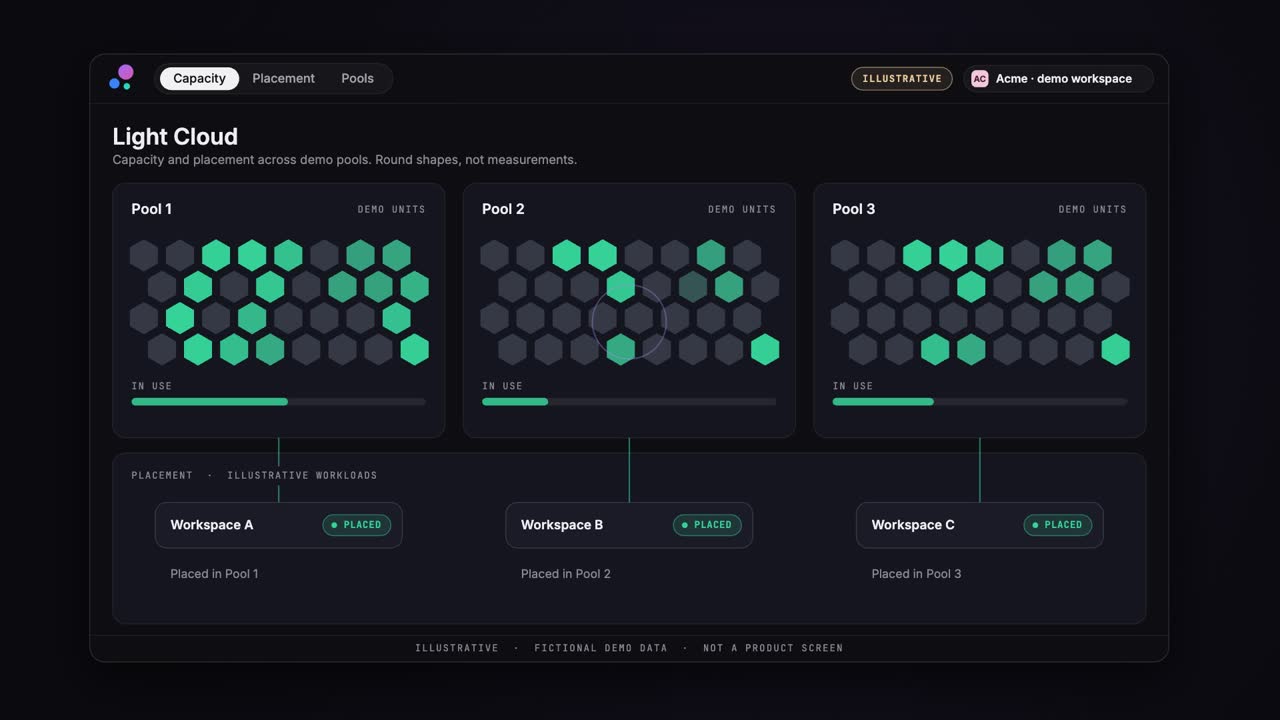 示意图
[ 02.B ] Compute 算力示意图,并非产品界面
03 Enterprise Intelligence
让组织所知,发挥作用。
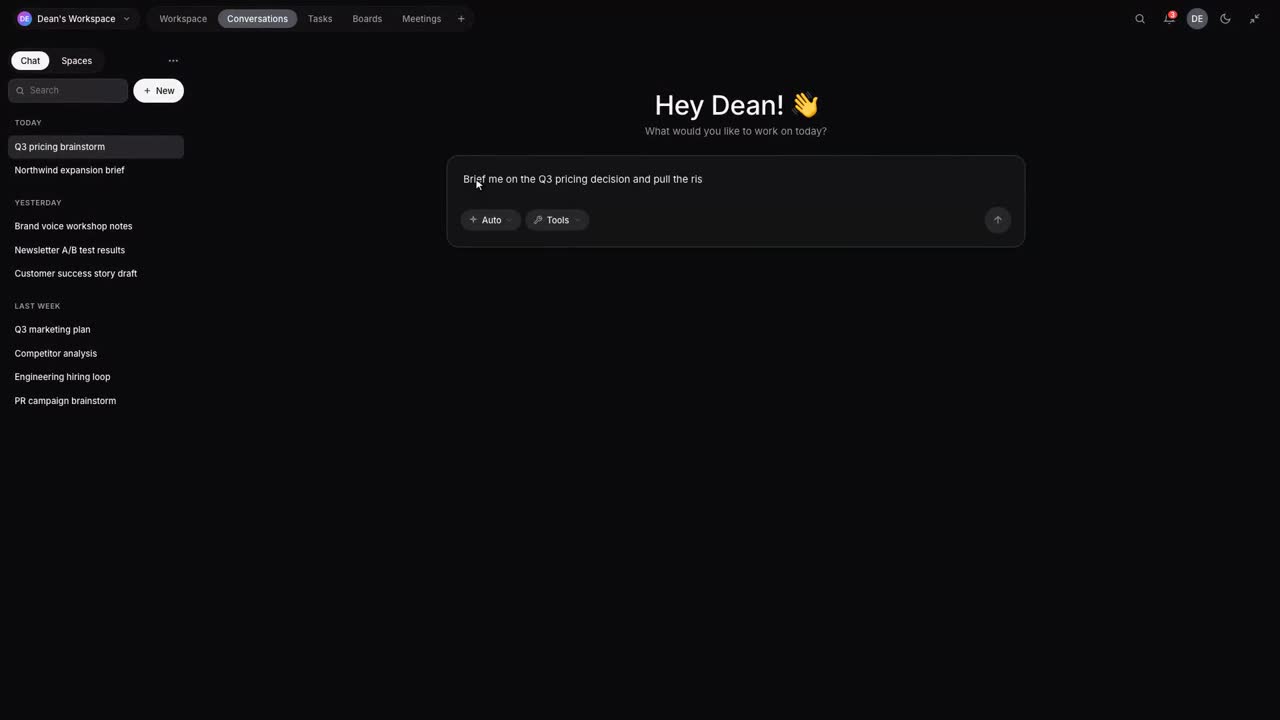
Enterprise Intelligence 平台:Cortex、桌面 AI 工作空间,以及设计用于支撑其后的企业大脑。用自然语言提问,查看发生了什么变化,并基于所得结果继续构建。
- 桌面 AI 工作空间可用
- 将目录数据转为您自建的图谱可用
- 分析与可视化设计目标
- 基于发现构建智能体可用
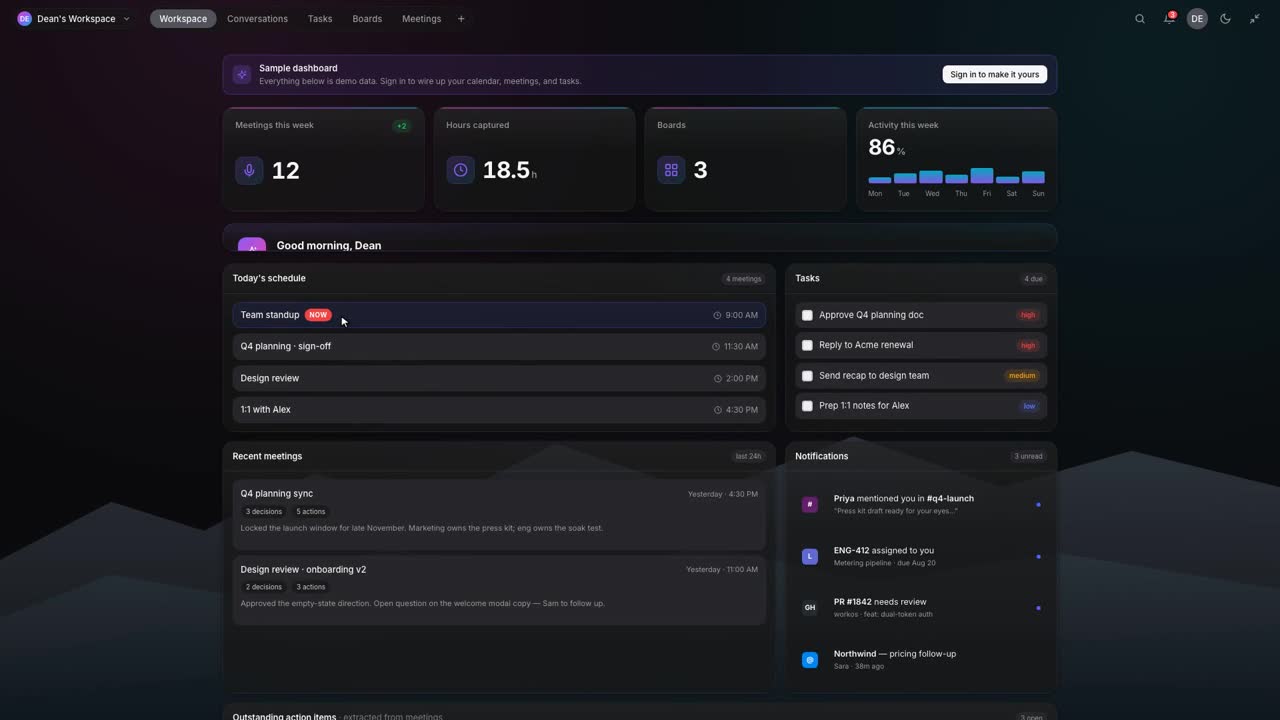
[ 02.C ] Cortex,一屏掌握一天。取自 Cortex 预告片的画面
04 Studio
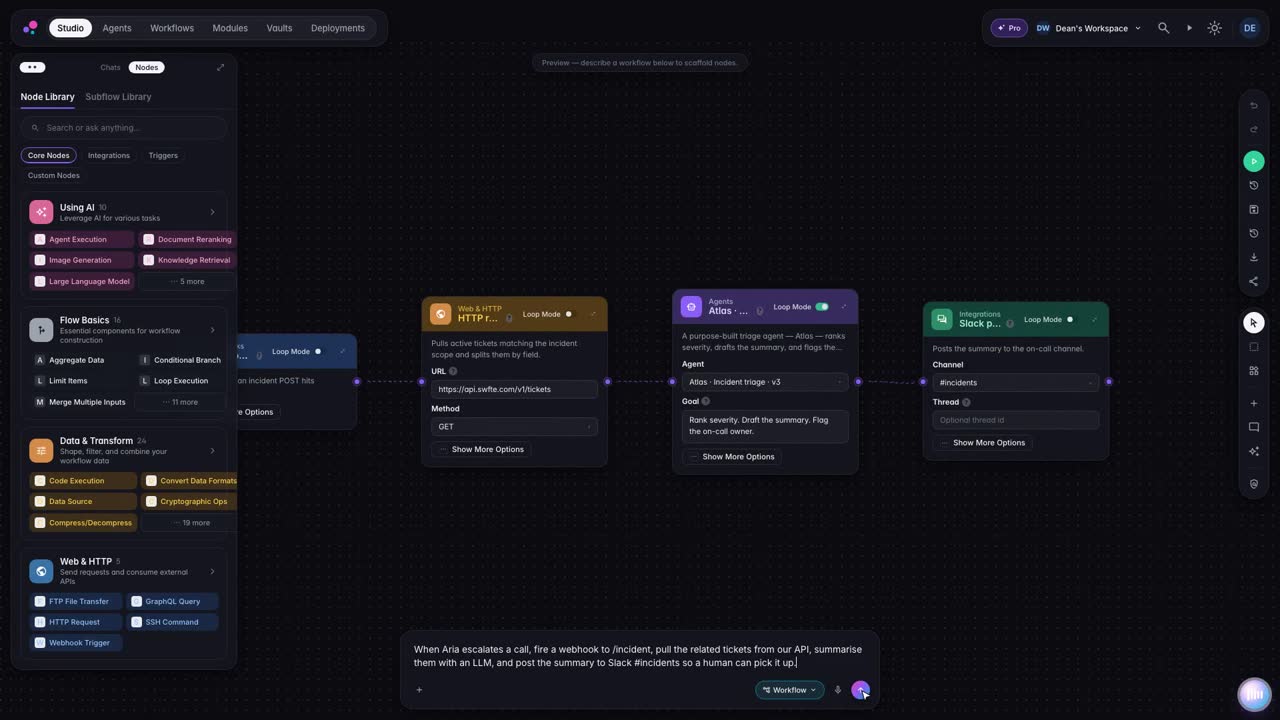
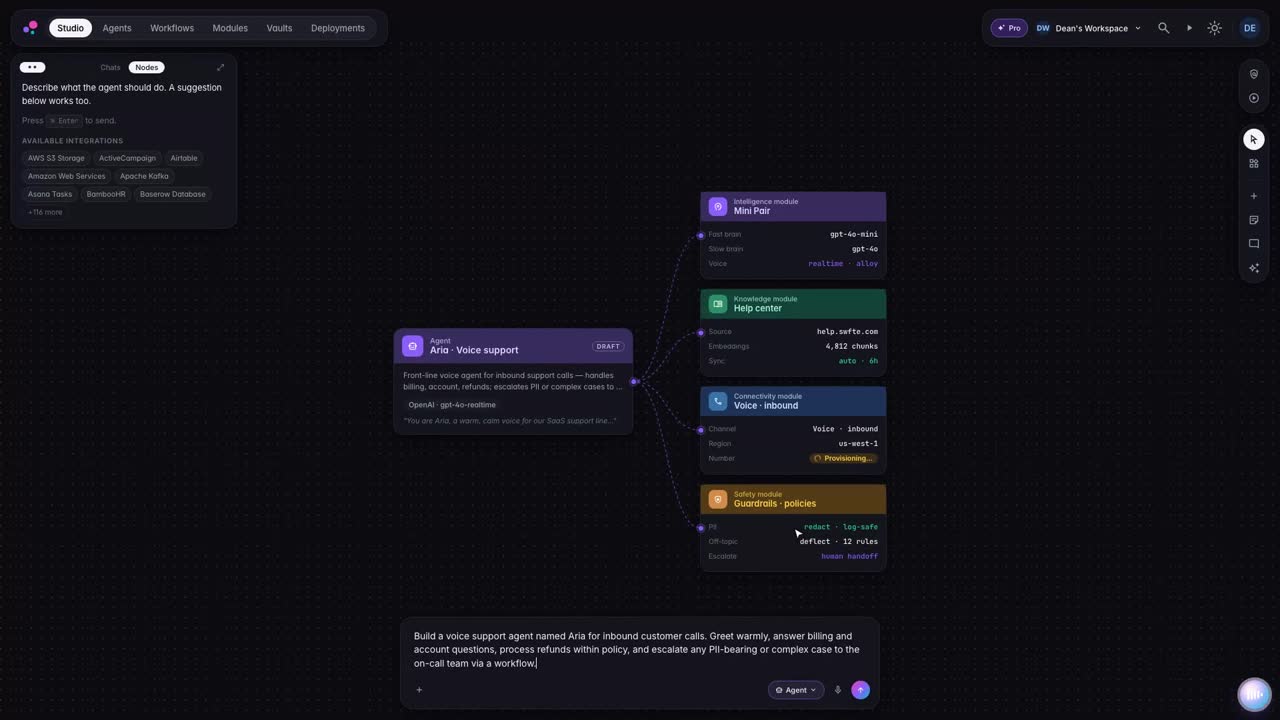
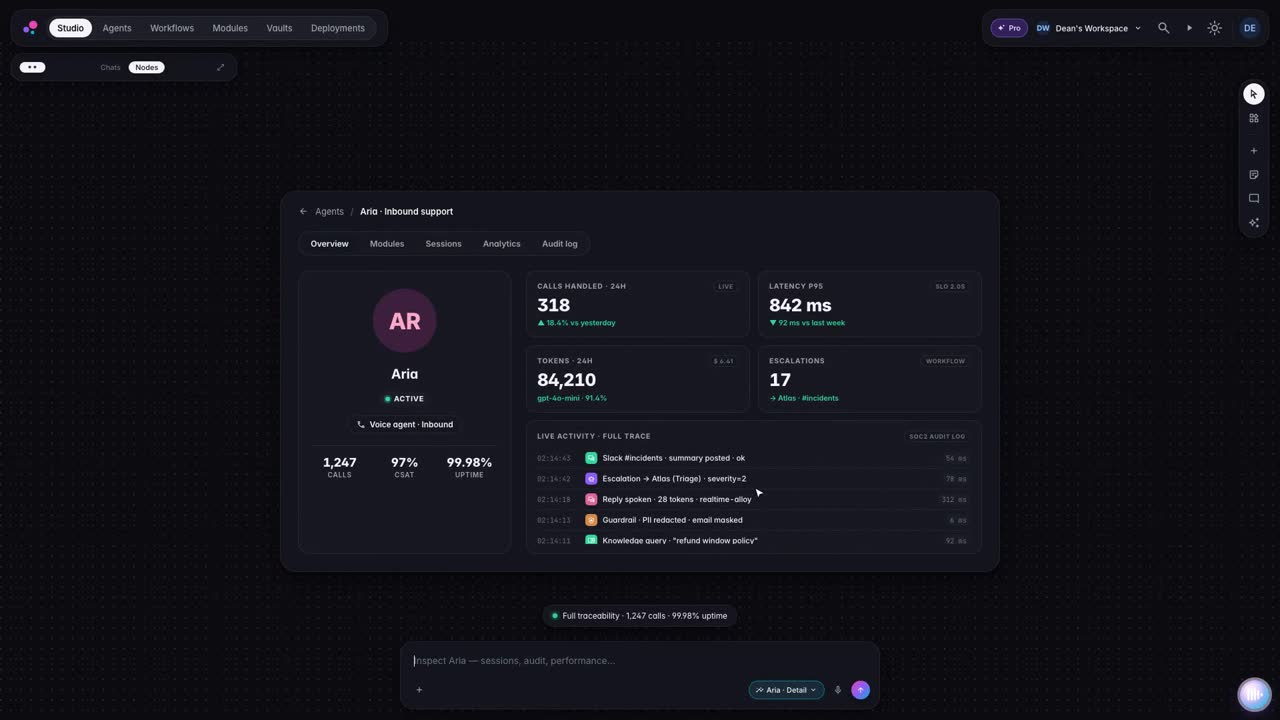
描述工作,由 Studio 构建。
受治理的智能体和工作流,可通过可视化方式或描述来构建,受您的政策约束,并在关键时刻移交给人。
- 通过描述来构建可用
- 政策附加到运行可用
- 移交给人可用
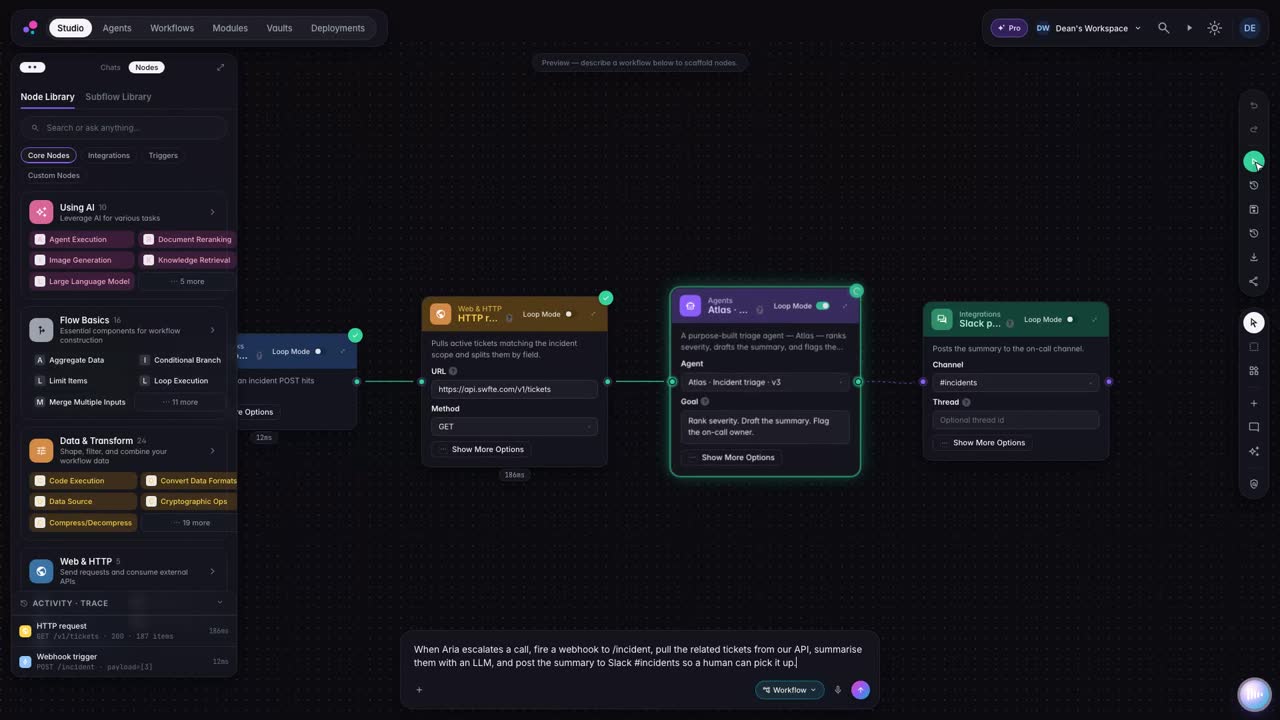
[ 02.D ] Studio,一个移交工作流。取自 Studio 预告片的画面
05 治理
行动前审批,事后有记录。
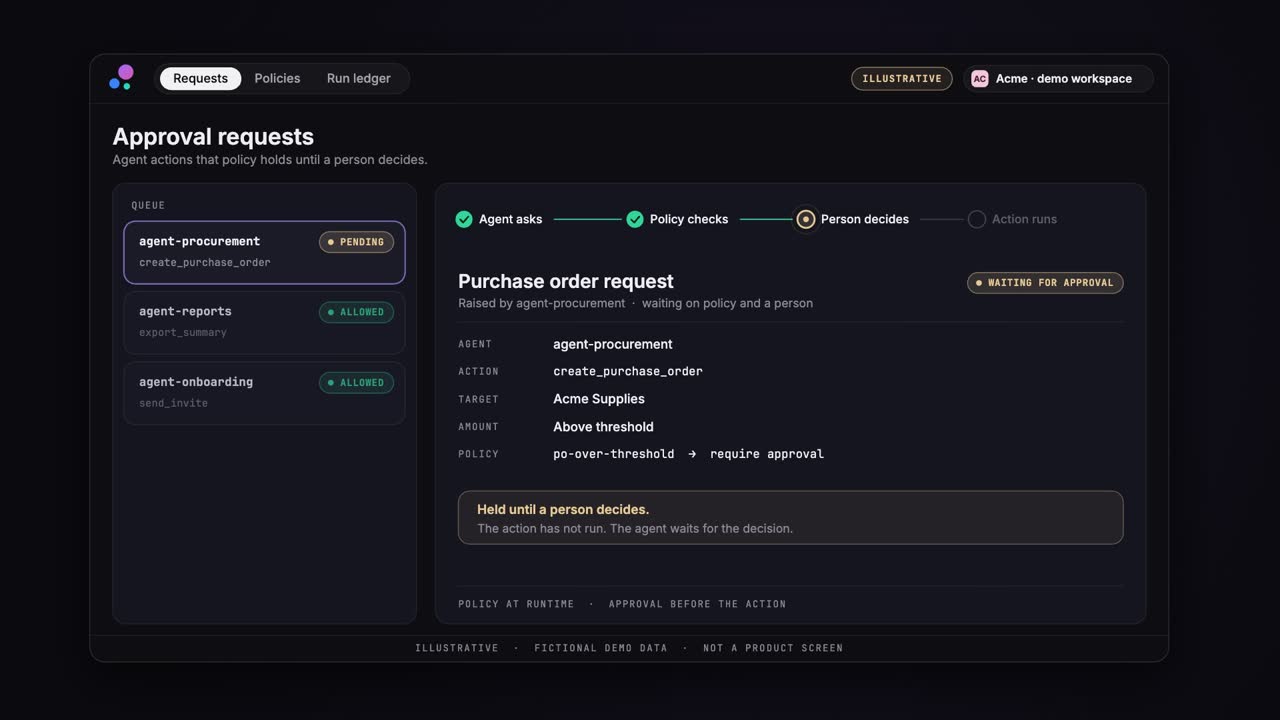
治理始于 Nexus,即贯穿每一层的信任架构:身份、政策、审批和运行台账。合规设计意味着为您自己的合规工作提供控制措施和证据。
- 审批关卡可用
- 每次运行都有运行台账可用
- 为每个智能体和端点提供身份设计目标
- 从数据到结果全程可追溯设计目标
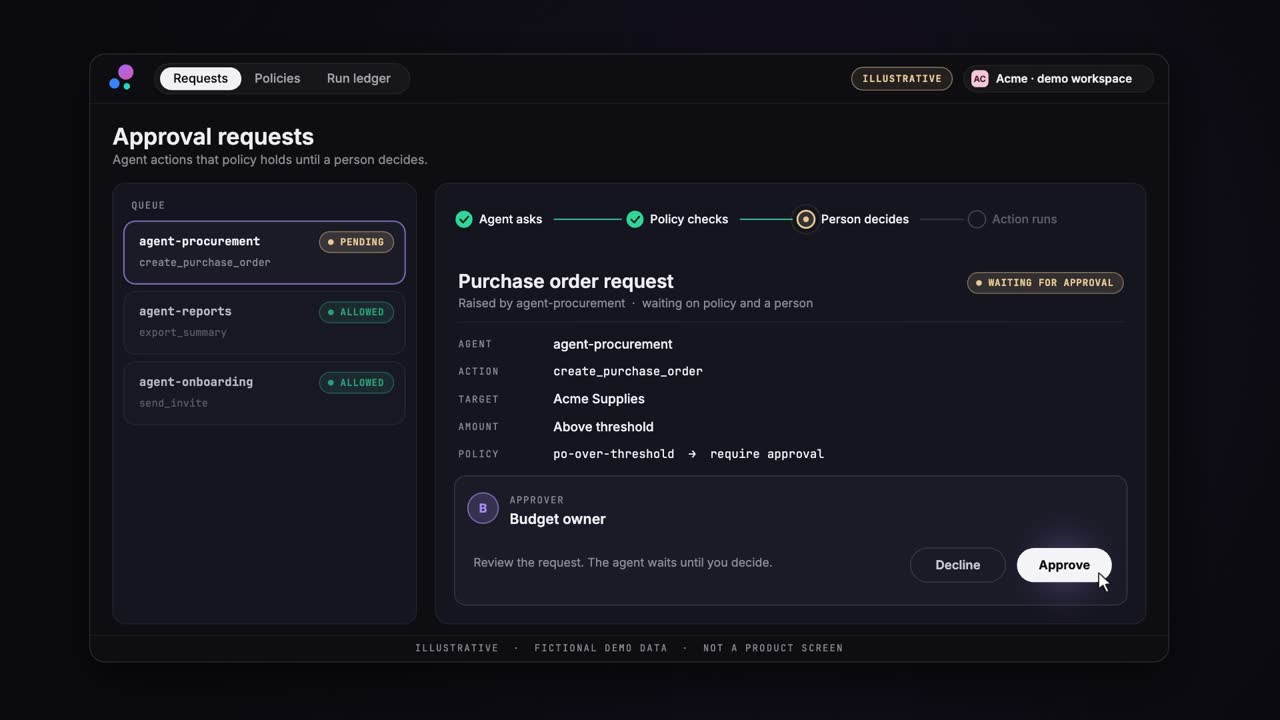 示意图
[ 02.E ] Nexus 审批示意图,并非产品界面
产品画面取自 Swfte 预告片。Compute 和治理的画面为示意图,并非产品界面。
03 看它如何运作
问一次,看它完成。
选择一个产品和一个结果。每段视频都是截取自预告片的真实产品画面,Nexus 除外,它以示意图呈现。
产品
询问 Studio
构建一个语音智能体:接听支持电话,不让隐私信息进入对话,并在需要时把通话移交给人。
询问 Connect
将支持流量发送到我们首选的模型,模型宕机时自动切换,并在达到月度上限时停止支出。
询问 Cortex
我们在定价评审中做了哪些决定?后续事项由谁负责?能否把它变成每周检查?
询问 Nexus
采购智能体发起超过阈值的采购订单之前,先询问预算负责人并记录决定。
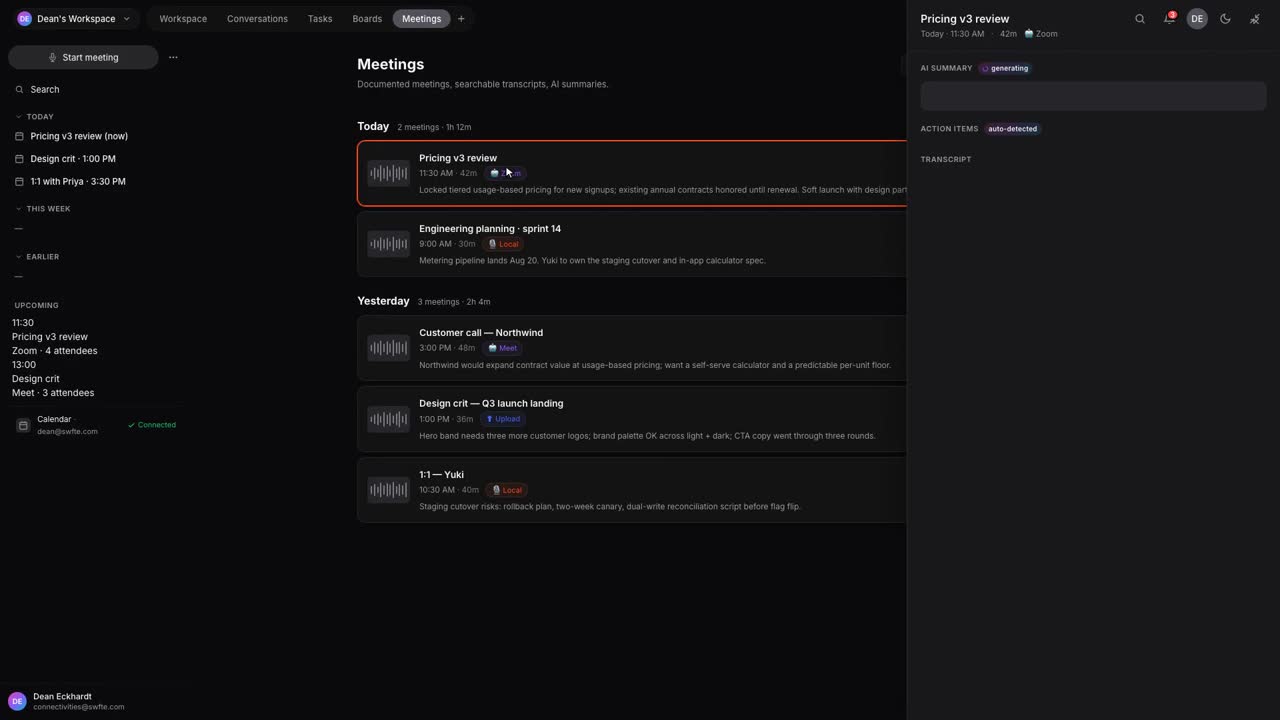
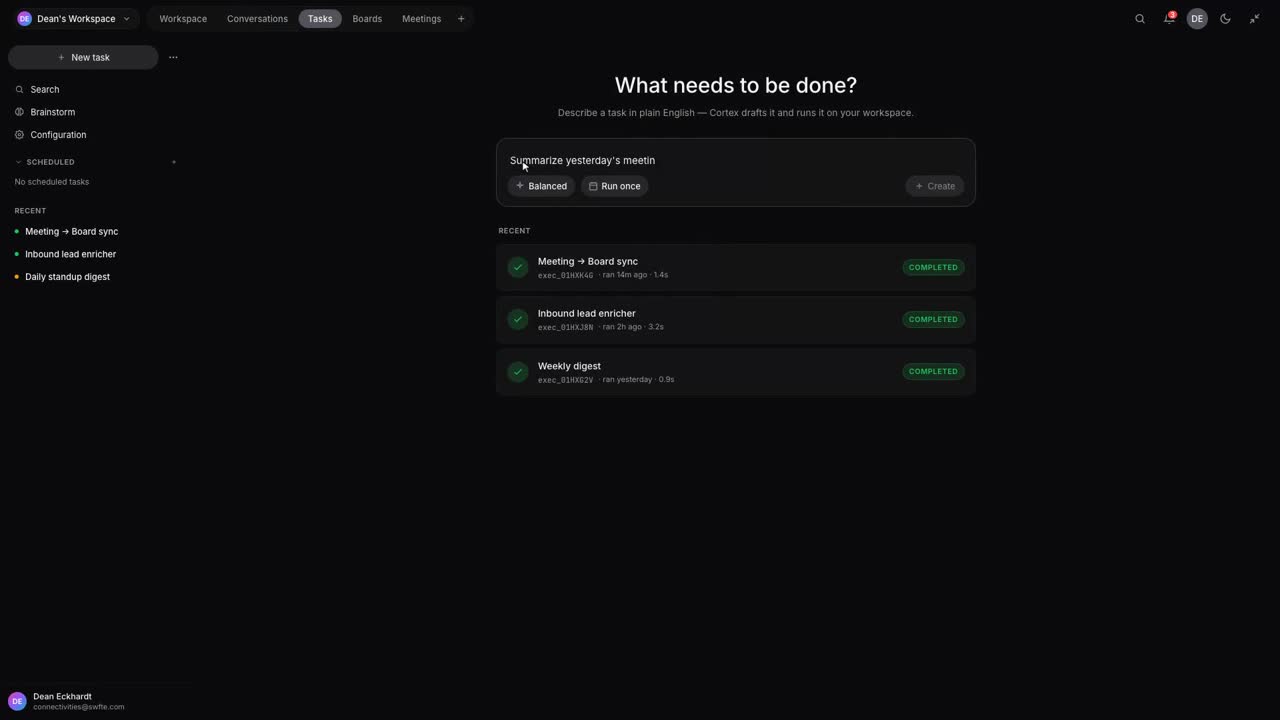
 示意图示意图
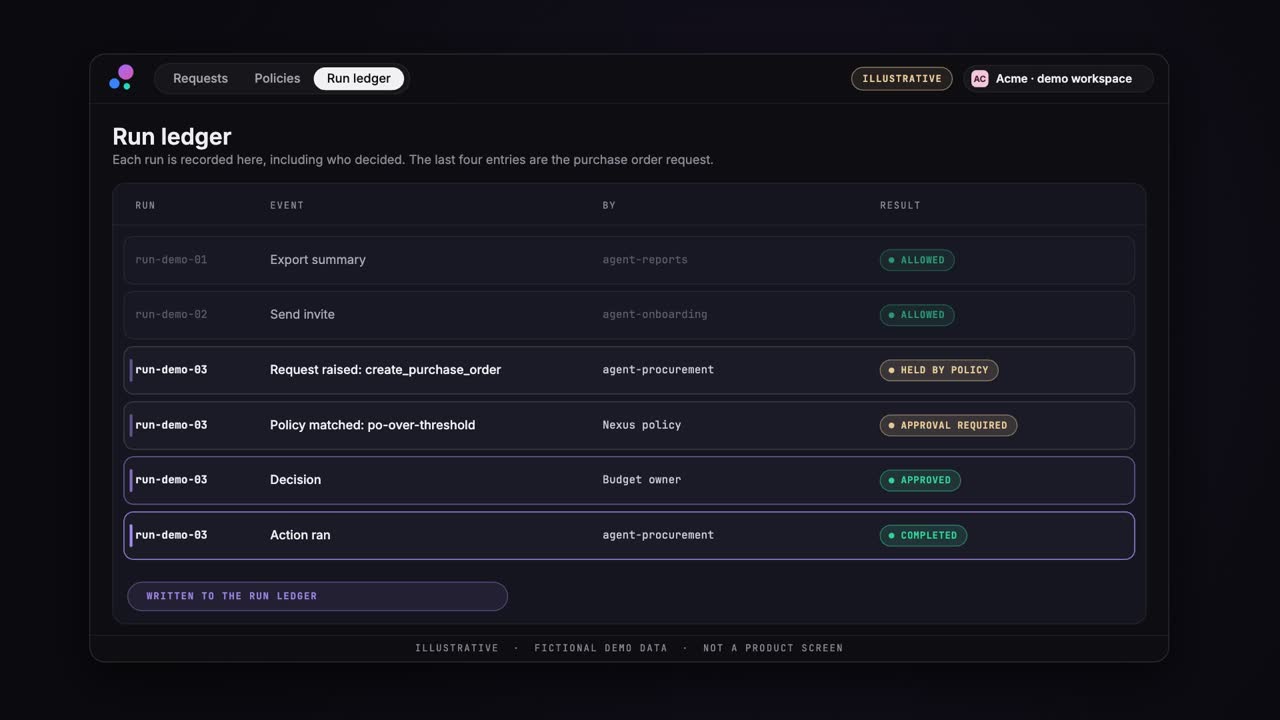 示意图
[ 03.A ] 片段取自 Studio、Connect 和 Cortex 预告片。静音循环播放,可按需显示字幕。
[ 03.B ] Nexus:示意图,并非产品界面
04 智能体对话
描述工作流,看它被构建出来。
一句话就能生成一个工作流,包含相关系统、审批关卡和政策,并在上线前完成测试。
- 可用根据描述构建、连接系统、可暂停运行的审批步骤、测试运行和发布。
- 设计目标在构建器中编写政策。目前,政策在已附加政策的运行上强制执行。
使用虚构公司的示例。并非真实客户,也不是真实数据。
/new-workflow将超过阈值的退款请求交给财务审批
我会先起草,连接您的系统,并在上线前完成测试。
- 已起草工作流5 个步骤可用
- 已连接系统工单、支付、电子邮件可用
- 已添加审批关卡财务运营部,超过阈值时可用
- 已设置政策提示词中不含银行卡数据,仅限欧盟区域设计目标
- 已运行测试3 个案例:2 个自动处理,1 个进入审批可用
工作流
测试运行
- 案例 1,未超阈值已自动退款
- 案例 2,未超阈值已自动退款
- 案例 3,超过阈值等待财务处理
政策
提示词中不含银行卡数据。运行始终保留在欧盟区域。超过阈值的退款等待人工处理。
设计目标可以发布了。超过阈值的退款将等待财务运营部处理。
可用05 可控自主
由您决定放手多少。
五个级别,按智能体和按操作设置。证据充分时再升级。1 至 3 级目前可用;4 级和 5 级为设计目标。
L1 第 1 级,共 5 级
辅助
AI 提出建议,由人决定并执行。
- 智能体
- 起草、总结并提出建议。
- 您的团队
- 做出决定,执行每一个操作。
- 控制
- 仅限读取已批准的数据。
- 状态
- 目前可用,按智能体和按操作设置。
L2 第 2 级,共 5 级
审批
AI 准备操作,由人先行批准。
- 智能体
- 准备操作并请求批准。
- 您的团队
- 批准或拒绝每个操作。
- 控制
- 任何变更之前设有审批关卡。
- 状态
- 目前可用,按智能体和按操作设置。
L3 第 3 级,共 5 级
监督
AI 在限定范围内行动,人通过记录进行监督。
- 智能体
- 在政策限定的范围内行动。
- 您的团队
- 审阅运行台账,并在需要时介入。
- 控制
- 运行时执行政策,适用于已附加政策的运行。
- 状态
- 目前可用,按智能体和按操作设置。
L4 第 4 级,共 5 级
自主
AI 在严格的政策和风险边界内自行行动。
- 智能体
- 端到端完成任务。
- 您的团队
- 设定边界并审计结果。
- 控制
- 风险边界、升级处理,以及超过阈值时的审批。
- 状态
- 设计目标。这是平台的定位,尚未作为设置正式提供。
L5 第 5 级,共 5 级
自适应
AI 在受控边界内改进自身的工作方式。
- 智能体
- 在边界内从结果中学习。
- 您的团队
- 掌管边界并批准变更。
- 控制
- 行为上的变化始终处于您设定的边界之内。
- 状态
- 设计目标。这是平台的定位,尚未作为设置正式提供。
06 我们的承诺
六件我们愿意白纸黑字写下的事。
一个平台,五个切入点。
Inference、Compute、Enterprise Intelligence、Studio 和治理是同一平台的五个入口,而不是需要自行拼接的五个工具。可以从一个开始,需要时再添加下一个。
治理在工作之中运行。
政策在智能体运行时决定它能做什么,而不是事后在报告里说明。目前对已附加政策的运行有效。
关键之事,由人批准。
智能体的操作可要求先经人批准。哪些操作、在哪个自主级别,由您选择。
所有模型,一个入口。
一个 API 对接 50 多家模型提供商,具备路由、故障切换和用量上限,更换模型只是一项设置,而不是一个项目。
您的基础设施,由您选择。
目前为互联部署。专属、私有、混合和物理隔离部署均为设计目标,并与您共同确定范围。
靠证据,而非形容词。
每次运行都有记录。我们说明为您自己的合规工作提供的控制措施和证据,并坦率说明哪些尚未具备。
07 我们目前的状况
只有事实,没有徽章。
我们已具备什么、正在准备什么、尚未具备什么。详情见信任中心。
- SAML SSO 和 SCIM
- 开发中 开发中
- ISO 27001 和 HIPAA
- 目前尚未取得 未取得
- SOC 2
- Type I 审计准备中 准备中
- 客户数据
- 存放在 AWS eu-west-1(爱尔兰) 可用
[ 07.A ] 详见 /trust。 查看信任中心
您可能想了解的问题
常见问题
什么是主权智能平台?
Swfte 是主权智能平台:在一个平台上构建、治理和运营整个组织的 AI,覆盖从基础设施和数据到模型、智能体、工作流和业务解决方案的全部环节,并在每一层内置安全、治理和管控。
Swfte 与其他 AI 平台有何不同?
多数平台提供的是缺少管控的 AI 能力,或缺少智能的管控。Swfte 的设计目标是两者兼得:治理在运行时于 AI 内部发挥作用,策略会改变智能体实际能做的事,每个操作都会留下可供检查的证据。
我的 AI 在哪里运行,由谁控制?
Swfte 的设计让您的组织自行决定 AI 在哪里运行、能访问哪些数据以及被允许做什么,并提供专属云、私有和混合部署以及数据驻留选项。具体选项取决于您的套餐和配置。
Swfte 是否持有安全认证?
目前还没有。Swfte 目前不持有 SOC 2 报告或 ISO 27001 证书,也不签署 HIPAA 业务伙伴协议(BAA);SOC 2 Type I 审计正在准备中。客户数据存储在 AWS eu-west-1(爱尔兰),静态加密,API 流量使用 TLS 1.2 或更高版本。Swfte 以合规为设计前提:平台提供技术控制措施和证据,以支持在您适用的要求范围内部署,具体情况取决于您的使用场景、司法辖区和配置。已落实的内容和正在推进的内容,请见 swfte.com/trust。
可以从小规模开始再逐步扩展吗?
可以。多数团队从一个 API 或一个工作流开始,在验证价值后再逐步加入模型、私有数据、智能体和专属基础设施。每一步都在同一个平台上,扩展时无需重新搭建。
如何用 Swfte 构建受治理的 AI
Swfte 分四步带您从第一个 AI 工作负载走到受治理、有记录的执行,无需管理基础设施,也无需编写代码即可开始。
从 API 或工作流开始
通过一个网关调用 50 多家模型提供商中的任意一家,或在 Studio 中用自然语言描述工作流。无需安装任何东西。
连接数据并设定边界
让智能体基于公司知识和已批准的工具工作,再为它们可执行的操作定义身份、权限、数据边界和政策。
选择自主级别
从提出建议的 AI 开始,在关键环节要求人工批准,并随着证据积累,一次提升一个自主级别。
部署并留存证据
目前可部署在 Swfte 云上;专属、私有、混合和物理隔离部署与您共同确定范围。每次运行都有记录,因此您可以留存证据。
更多 Swfte 内容
真实工作,受治理的 AI。
- 专业服务让正确的答案触手可及。了解这项能力
- 运营与物流为每一次交接提供更好的起点。了解这项能力
- 科技找到通往智能的更清晰路径。了解这项能力
- 受监管的运营让重大决策有人负责。了解这项能力
- 客户体验为更周到的回应留出空间。了解这项能力
- 人员与赋能让入职第一天成为有益的开始。了解这项能力
示例场景,并非客户案例。
我们看到工作是如何真正进行的——混乱、低效、未开发的潜力。AI应该放大使我们成为人类的东西,而不是取代它。
[ 10 ] 一个平台
能力与掌控,集于一个平台。
从一个层级开始,先验证效果;准备好后再添加下一个。各项控制措施会一路相随。